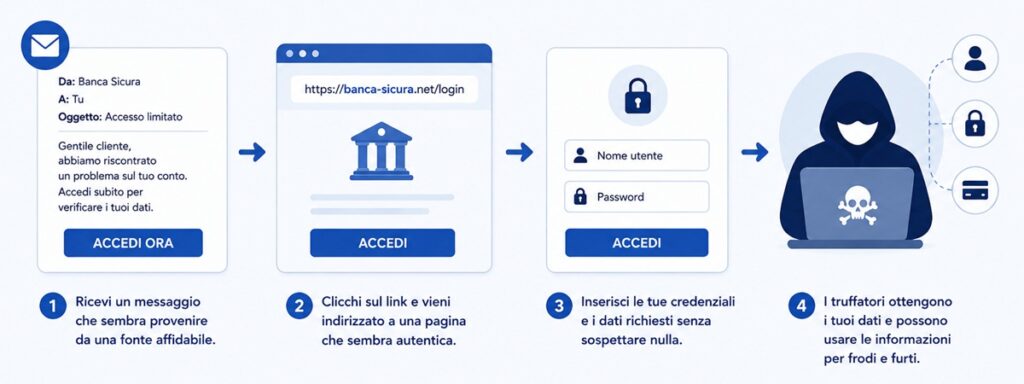
Il phishing è una tecnica fraudolenta utilizzata per convincere gli utenti a fornire credenziali di accesso, dati personali, informazioni bancarie o dati di pagamento. Generalmente l’inganno inizia con una comunicazione che sembra provenire da un soggetto conosciuto e invita l’utente a compiere un’azione, come accedere a un account, verificare i propri dati o risolvere un presunto problema.
Il collegamento conduce però a una pagina web fraudolenta, spesso realizzata per assomigliare al sito autentico. Per questo è importante controllare non soltanto il contenuto del messaggio, ma anche il dominio della pagina sulla quale vengono richieste le informazioni.
Cos’è il Phishing
Il phishing è una forma di frode basata principalmente sull’inganno dell’utente. Chi realizza la campagna cerca di presentarsi come un’azienda, una banca, un servizio online, un ente o un’altra organizzazione conosciuta, con l’obiettivo di rendere credibile la richiesta.
Il messaggio può comunicare, ad esempio, un problema con l’account, un pagamento da verificare, una consegna in sospeso, un rimborso oppure la necessità di aggiornare alcune informazioni. L’utente viene quindi invitato a utilizzare un collegamento che può condurre a una pagina costruita appositamente per raccogliere i dati inseriti.
Queste pagine possono riprodurre logo, colori, testi e moduli di autenticazione del sito originale, rendendo difficile individuare immediatamente l’inganno. Il phishing non riguarda inoltre soltanto le password: possono essere richiesti dati anagrafici, numeri di carte di pagamento, codici o altre informazioni riservate.
Il CERT-AgID documenta regolarmente campagne di phishing che utilizzano impropriamente l’identità di aziende, istituzioni e servizi conosciuti per rendere più credibili le comunicazioni fraudolente.
Come riconosce il Phishing
Uno degli elementi più importanti da valutare è la richiesta contenuta nel messaggio. Comunicazioni inattese che chiedono di accedere urgentemente a un account, confermare dati, effettuare pagamenti o fornire informazioni riservate devono essere esaminate con particolare attenzione.
Bisogna controllare anche chi ha realmente inviato il messaggio. Il nome visualizzato nell’email o nella comunicazione può sembrare quello di un’organizzazione conosciuta, ma questo non significa necessariamente che il messaggio provenga realmente da quel soggetto.
Quando è presente un collegamento, è fondamentale verificare il dominio della pagina di destinazione. Un sito di phishing può essere graficamente molto simile a quello originale ma utilizzare un indirizzo completamente diverso oppure un dominio costruito per apparire credibile. Logo, grafica professionale e HTTPS non sono sufficienti per dimostrare l’autenticità della pagina.
Anche errori grammaticali o una grafica poco curata possono rappresentare segnali di allarme, ma non bisogna affidarsi esclusivamente a questi elementi: le campagne di phishing possono essere realizzate in modo molto professionale e utilizzare comunicazioni difficili da distinguere da quelle autentiche.
Come proteggersi dal Phishing
Quando si riceve una comunicazione inattesa che richiede di accedere a un servizio, è preferibile non utilizzare direttamente il collegamento contenuto nel messaggio. Si può invece aprire autonomamente il sito ufficiale digitandone l’indirizzo nel browser oppure utilizzando l’applicazione ufficiale del servizio.
Prima di inserire credenziali o altre informazioni è importante controllare attentamente il dominio. Anche una piccola differenza nell’indirizzo può indicare che ci si trova su una pagina diversa da quella prevista.
È inoltre consigliabile utilizzare password differenti per i diversi servizi e attivare, quando disponibile, l’autenticazione a più fattori. In questo modo, l’eventuale sottrazione di una password può non essere sufficiente per consentire l’accesso all’account.
Browser, sistemi operativi e software dovrebbero essere mantenuti aggiornati e gli eventuali avvisi di sicurezza mostrati dal browser non dovrebbero essere ignorati. Quando una richiesta appare insolita, è preferibile verificare direttamente con il soggetto interessato utilizzando contatti reperiti autonomamente.
Verifica se il sito è presente nel Registro dei Siti Verificati
Prima di acquistare, effettuare un pagamento o comunicare informazioni personali, può essere utile verificare se il sito è presente nel Registro dei Siti Verificati. I siti presenti nel Registro sono associati a un ID Verifica e a una scheda aziendale attraverso la quale è possibile consultare le informazioni relative al soggetto che gestisce il sito e sottoposte a verifica.
La consultazione rappresenta quindi un ulteriore controllo sull’identità dichiarata dal titolare del sito, da affiancare alle altre verifiche consigliate prima di effettuare operazioni online.
Cosa fare se sono stati forniti dati
Se ci si accorge di aver inserito username e password su una pagina di phishing, è opportuno modificare tempestivamente la password sul servizio autentico. Se la stessa password viene utilizzata anche su altri account, è consigliabile cambiarla anche su questi ultimi e verificare eventuali accessi o attività non riconosciute.
Quando sono stati forniti dati di pagamento o informazioni bancarie, è importante contattare rapidamente la banca o il prestatore del servizio di pagamento per verificare le misure disponibili e controllare eventuali operazioni anomale.
È inoltre utile conservare il messaggio ricevuto, l’indirizzo della pagina fraudolenta, eventuali schermate e altre informazioni relative all’accaduto. Questi elementi possono essere utili per effettuare una segnalazione e, quando si ritiene di essere stati vittima di una frode, per rivolgersi alle autorità competenti.
Se invece è stato soltanto aperto il messaggio senza cliccare collegamenti, scaricare file o comunicare informazioni, questo da solo non significa necessariamente che i propri dati siano stati compromessi.
Domande frequenti
Come capire se un messaggio è phishing?
È opportuno verificare mittente, contenuto della richiesta, eventuale urgenza e indirizzo del sito verso il quale conduce il collegamento. Una comunicazione apparentemente autentica non garantisce che lo sia realmente.
Il phishing avviene soltanto tramite email?
No. Le tecniche fraudolente possono utilizzare anche SMS, messaggi istantanei, social network e altri sistemi di comunicazione. Quando vengono utilizzati QR code per indirizzare verso pagine fraudolente si parla invece frequentemente di quishing.
Un sito di phishing può avere HTTPS?
Sì. HTTPS cifra la comunicazione tra browser e sito, ma non certifica che la pagina appartenga realmente all’azienda o all’organizzazione rappresentata.
Phishing e sito clone sono la stessa cosa?
No. Il phishing è la tecnica utilizzata per ottenere informazioni attraverso l’inganno, mentre un sito clone è una copia di un sito autentico. Una campagna di phishing può però utilizzare un sito clonato come pagina di destinazione.
Cosa fare se ho fornito la mia password?
È consigliabile modificarla immediatamente sul servizio autentico, controllare gli accessi recenti e sostituirla anche sugli altri account nei quali fosse stata riutilizzata.