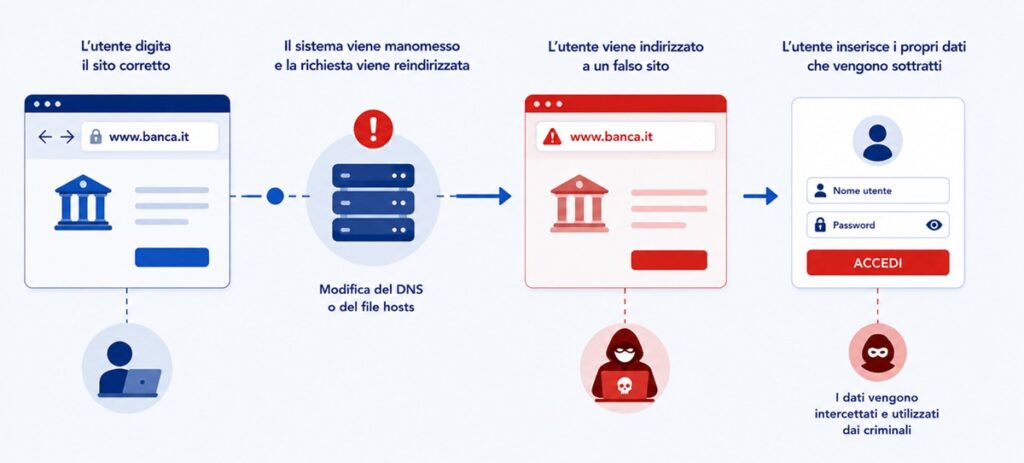
Il pharming è una tecnica utilizzata per reindirizzare un utente verso un sito fraudolento al posto di quello che intende realmente visitare. A differenza di altre tecniche, l’utente può anche digitare correttamente l’indirizzo del sito nel browser e ritrovarsi comunque su una pagina diversa, costruita per imitare quella autentica.
L’obiettivo può essere quello di sottrarre credenziali, raccogliere dati personali o bancari oppure indurre l’utente a effettuare operazioni indesiderate. Proprio perché il reindirizzamento può avvenire senza un errore evidente da parte dell’utente, il pharming può risultare particolarmente difficile da individuare.
Cos’è il pharming
Il pharming consiste nella manipolazione dei meccanismi utilizzati per indirizzare il browser verso il server associato a un determinato dominio. Normalmente, quando si inserisce un indirizzo web, il sistema utilizza il DNS (Domain Name System) per individuare il server corretto. Se questo processo viene alterato, l’utente può essere indirizzato verso un server differente sul quale è ospitata una pagina fraudolenta.
L’alterazione può interessare, ad esempio, il dispositivo dell’utente, alcune impostazioni di rete oppure l’infrastruttura utilizzata per la risoluzione dei nomi di dominio. A seconda della tecnica impiegata, il problema può quindi coinvolgere un singolo dispositivo oppure avere conseguenze più estese.
La pagina fraudolenta può essere realizzata in modo da riprodurre l’aspetto del sito autentico, mostrando logo, colori, moduli di accesso e altri elementi familiari. L’utente, convinto di trovarsi sul servizio che voleva raggiungere, potrebbe quindi inserire spontaneamente password, dati bancari o altre informazioni riservate.
Come riconoscerlo
Il pharming può essere più difficile da riconoscere rispetto ad altre forme di frode perché non richiede necessariamente che l’utente clicchi su un collegamento sospetto. Anche digitando un indirizzo conosciuto, un sistema compromesso potrebbe indirizzare il browser verso una destinazione differente.
È quindi importante prestare attenzione a comportamenti insoliti del sito: una pagina di accesso diversa dal solito, richieste anomale di informazioni, errori relativi ai certificati, modifiche improvvise nell’aspetto del servizio o altre incongruenze possono rappresentare segnali da approfondire. Nessuno di questi elementi dimostra singolarmente un attacco di pharming, ma può giustificare ulteriori verifiche.
Particolare attenzione deve essere prestata agli avvisi di sicurezza mostrati dal browser, soprattutto quelli relativi ai certificati. Non è consigliabile ignorarli semplicemente per continuare la navigazione. Se qualcosa appare insolito, è preferibile interrompere l’operazione prima di inserire credenziali, dati personali o informazioni di pagamento.
Come proteggersi dal pharming
Una prima misura di protezione consiste nel mantenere sistema operativo, browser, router e software di sicurezza aggiornati, poiché eventuali vulnerabilità o configurazioni compromesse possono favorire alcuni tipi di attacco. È inoltre importante proteggere l’accesso alle impostazioni del router con credenziali adeguate ed evitare di mantenere password predefinite quando il dispositivo consente di modificarle.
Durante la navigazione è opportuno non ignorare gli avvisi relativi alla sicurezza della connessione o ai certificati. Quando un servizio abitualmente utilizzato mostra improvvisamente una pagina differente, richiede informazioni insolite o presenta comportamenti anomali, è preferibile non proseguire finché non è stata verificata la situazione.
L’utilizzo dell’autenticazione a più fattori, quando disponibile, può inoltre offrire una protezione aggiuntiva nel caso in cui una password venga sottratta. Rimane comunque fondamentale controllare attentamente qualsiasi richiesta di dati sensibili, soprattutto quando il comportamento del sito è diverso da quello abituale.
Verifica se il sito è presente nel Registro dei Siti Verificati
Prima di acquistare, effettuare un pagamento o comunicare informazioni personali, può essere utile verificare se il sito è presente nel Registro dei Siti Verificati. I siti presenti nel Registro sono associati a un ID Verifica e a una scheda aziendale attraverso la quale è possibile consultare le informazioni relative al soggetto che gestisce il sito e sottoposte a verifica.
La consultazione rappresenta quindi un ulteriore controllo sull’identità dichiarata dal titolare del sito, da affiancare alle altre verifiche consigliate prima di effettuare operazioni online.
Cosa fare se si è stati reindirizzati
Se si sospetta di essere stati reindirizzati verso un sito fraudolento, è consigliabile interrompere la navigazione senza inserire ulteriori informazioni. Se non sono stati comunicati dati, effettuati pagamenti o scaricati file, è comunque opportuno verificare il dispositivo e la rete utilizzata prima di tornare ad accedere a servizi particolarmente sensibili.
Se sono state inserite credenziali, è consigliabile modificare rapidamente la password del servizio autentico utilizzando, se possibile, un dispositivo e una connessione considerati affidabili. È inoltre opportuno controllare eventuali accessi o attività non riconosciute e modificare la stessa password sugli altri servizi nei quali fosse stata riutilizzata.
Nel caso siano stati comunicati dati bancari o effettuate operazioni finanziarie, è importante contattare tempestivamente la banca o il prestatore del servizio interessato. Può essere utile conservare schermate, orari, indirizzi visualizzati e qualsiasi altra informazione disponibile e, quando si ritiene di essere stati vittima di una frode, rivolgersi alle autorità competenti.
Domande frequenti
Qual è la differenza tra pharming e phishing?
Nel phishing l’utente viene generalmente indotto a raggiungere una pagina fraudolenta attraverso una comunicazione o un collegamento ingannevole. Nel pharming, invece, può verificarsi un reindirizzamento verso una destinazione fraudolenta anche quando l’utente cerca di raggiungere direttamente il sito desiderato.
Digitare personalmente l’indirizzo del sito protegge dal pharming?
Non necessariamente. Una delle caratteristiche del pharming è proprio la possibilità di alterare il percorso che conduce al sito, anche quando l’indirizzo è stato inserito correttamente.
Il pharming può mostrare una copia del sito originale?
Sì. La destinazione fraudolenta può essere costruita per imitare il sito autentico e convincere l’utente a inserire credenziali, dati personali o altre informazioni.
Cosa devo fare se il browser mostra un avviso sul certificato?
È preferibile non ignorare l’avviso, soprattutto quando si stanno utilizzando servizi bancari, account personali o pagine che richiedono informazioni riservate. Prima di continuare è opportuno verificare che la destinazione sia effettivamente quella prevista.
Il pharming può riguardare anche il router?
Sì. Alcune forme di pharming possono derivare dalla manipolazione delle impostazioni DNS del dispositivo o della rete, comprese configurazioni compromesse del router.